Domain bloggerarchiv.de kaufen?
Wir ziehen mit dem Projekt
bloggerarchiv.de um.
Sind Sie am Kauf der Domain
bloggerarchiv.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bloggerarchiv.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **

Ähnliche Suchbegriffe für Intrusion Prevention
Top-Angebote
Produkte zum Begriff Intrusion Prevention:
-
Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)160,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Network Intrusion Detection and Prevention (Englisch, Softcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (8595774)Springer Network Intrusion Detection and Prevention (Englisch, Softcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (8595774)149,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL GATEWAY ANTI-MALWARE INTRUSION PREVENTION AND APPLICATION CONTROL FOR TZ570W 3YR Security-Lizenzen (02-SSC-5169)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control - Abonnement-Lizenz (3 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 3 Jahre, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Lizenz, Entwickelt für: P/N: 02-SSC-2835, 02-SSC-5651, 02-SSC-5656, 02-SSC-5658, 02-SSC-5678, 02-SSC-5680, 02-SSC-5860, 02-SSC-58611888,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL GATEWAY ANTI-MALWARE INTRUSION PREVENTION AND APPLICATION CONTROL FOR TZ570W 5YR Security-Lizenzen (02-SSC-5171)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control - Abonnement-Lizenz (5 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 5 Jahre, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Lizenz, Entwickelt für: P/N: 02-SSC-2835, 02-SSC-5651, 02-SSC-5656, 02-SSC-5658, 02-SSC-5678, 02-SSC-5680, 02-SSC-5860, 02-SSC-58613142,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Intrusion Prevention:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1227,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ARCHIVMAGAZIN. Beiträge aus dem Rudolf Steiner ArchivARCHIVMAGAZIN. Beiträge aus dem Rudolf Steiner Archiv , Archivmagazin 14/2024 1906 schloss Rudolf Steiner mit Theodor Reuß, einem Vertreter der Hochgradfreimaurerei, einen Vertrag, der ihm formell die Durchführung maurerischer Rituale gestattete. Bis zum Ausbruch des Ersten Weltkriegs vollzog Steiner entsprechende kultische Handlungen. Das Archivmagazin Nr. 14 publiziert im Rudolf Steiner Archiv vorhandene Dokumente zu der masonischen Tätigkeit Rudolf Steiners und untersucht das zunehmend ambivalente Verhältnis Steiners zur Freimauerei, so seine im Verlauf des Ersten Weltkriegs immer deutlichere Kritik und seine Unterstützung von Karl Heises Publikation 'Entente-Freimaurerei und Weltkrieg' (1919). In einem Beitrag über die Zeitgeschichtlichen Betrachtungen (1916/17) beleuchtet Markus Osterrieder Steiners kritische Einschätzung des Einflusses gewisser freimaurerischer Kreise auf den Ersten Weltkrieg. Ergänzt wird dieser umfangreiche Schwerpunkt durch eine biografisch fundierte Studie, in der sich der Historiker Volker Frielingsdorf mit Rudolf Steiners Beziehung zu Generalstabschef Helmuth von Moltke d. J. auseinandersetzt. Abgedruckt ist ferner ein bisher unbeachteter zeitgenössischer Teilnehmerbericht über drei Versammlungen vom Oktober 1912, auf denen die Gründung des 'Bundes' (der Keimzelle der Anthroposophischen Gesellschaft) diskutiert wurde. Er erschien erstmals im Dezember 1912 in der von Annie Besant herausgegebenen Zeitschrift The Theosophist, etwa zeitgleich mit der offiziellen Aufnahme der ersten Mitglieder der Anthroposophischen Gesellschaft. , Ölfilter > Motoren & Motorteile , Erscheinungsjahr: 202412, Titel der Reihe: Archivmagazin / Beiträge aus dem Rudolf Steiner Archiv#14#, Redaktion: Rudolf, Steiner~Hoffmann, David Marc, Seitenzahl/Blattzahl: 192, Abbildungen: Mit zahlreichen Abbildungen, Keyword: Anthroposophie; Dornach; Goetheanum; Haus Duldeck; Karma; Reinkarnation; Rudolf Steiner; Rudolf Steiner Archiv; Rudolf Steiner Gesamtausgabe; Rudolf Steiner Nachlassverwaltung, Fachschema: Anthroposophie~Theosophie, Warengruppe: HC/Anthroposophie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 204, Breite: 128, Höhe: 17, Gewicht: 246, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)Springer Network Intrusion Detection and Prevention (Englisch, Hardcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (9780387887708)160,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Network Intrusion Detection and Prevention (Englisch, Softcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (8595774)Springer Network Intrusion Detection and Prevention (Englisch, Softcover, Ali A. Ghorbani, Mahbod Tavallaee, Wei Lu) (8595774)149,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Ist das Violence Prevention Network glaubwürdig im Kampf gegen Rechtsextremismus?
Das Violence Prevention Network (VPN) ist eine anerkannte Organisation im Bereich der Prävention von Gewalt und Extremismus. Sie arbeitet eng mit staatlichen Stellen, Bildungseinrichtungen und zivilgesellschaftlichen Organisationen zusammen. Die Glaubwürdigkeit des VPN wird durch seine langjährige Erfahrung, seine wissenschaftliche Fundierung und seine erfolgreiche Arbeit im Kampf gegen Rechtsextremismus gestützt. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Intrusion Prevention
-
SonicWALL GATEWAY ANTI-MALWARE INTRUSION PREVENTION AND APPLICATION CONTROL FOR TZ570W 3YR Security-Lizenzen (02-SSC-5169)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control - Abonnement-Lizenz (3 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 3 Jahre, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Lizenz, Entwickelt für: P/N: 02-SSC-2835, 02-SSC-5651, 02-SSC-5656, 02-SSC-5658, 02-SSC-5678, 02-SSC-5680, 02-SSC-5860, 02-SSC-58611888,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL GATEWAY ANTI-MALWARE INTRUSION PREVENTION AND APPLICATION CONTROL FOR TZ570W 5YR Security-Lizenzen (02-SSC-5171)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control - Abonnement-Lizenz (5 Jahre) - 1 Lizenz, Produkttyp: Abonnement-Lizenz - 5 Jahre, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Lizenz, Entwickelt für: P/N: 02-SSC-2835, 02-SSC-5651, 02-SSC-5656, 02-SSC-5658, 02-SSC-5678, 02-SSC-5680, 02-SSC-5860, 02-SSC-58613142,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
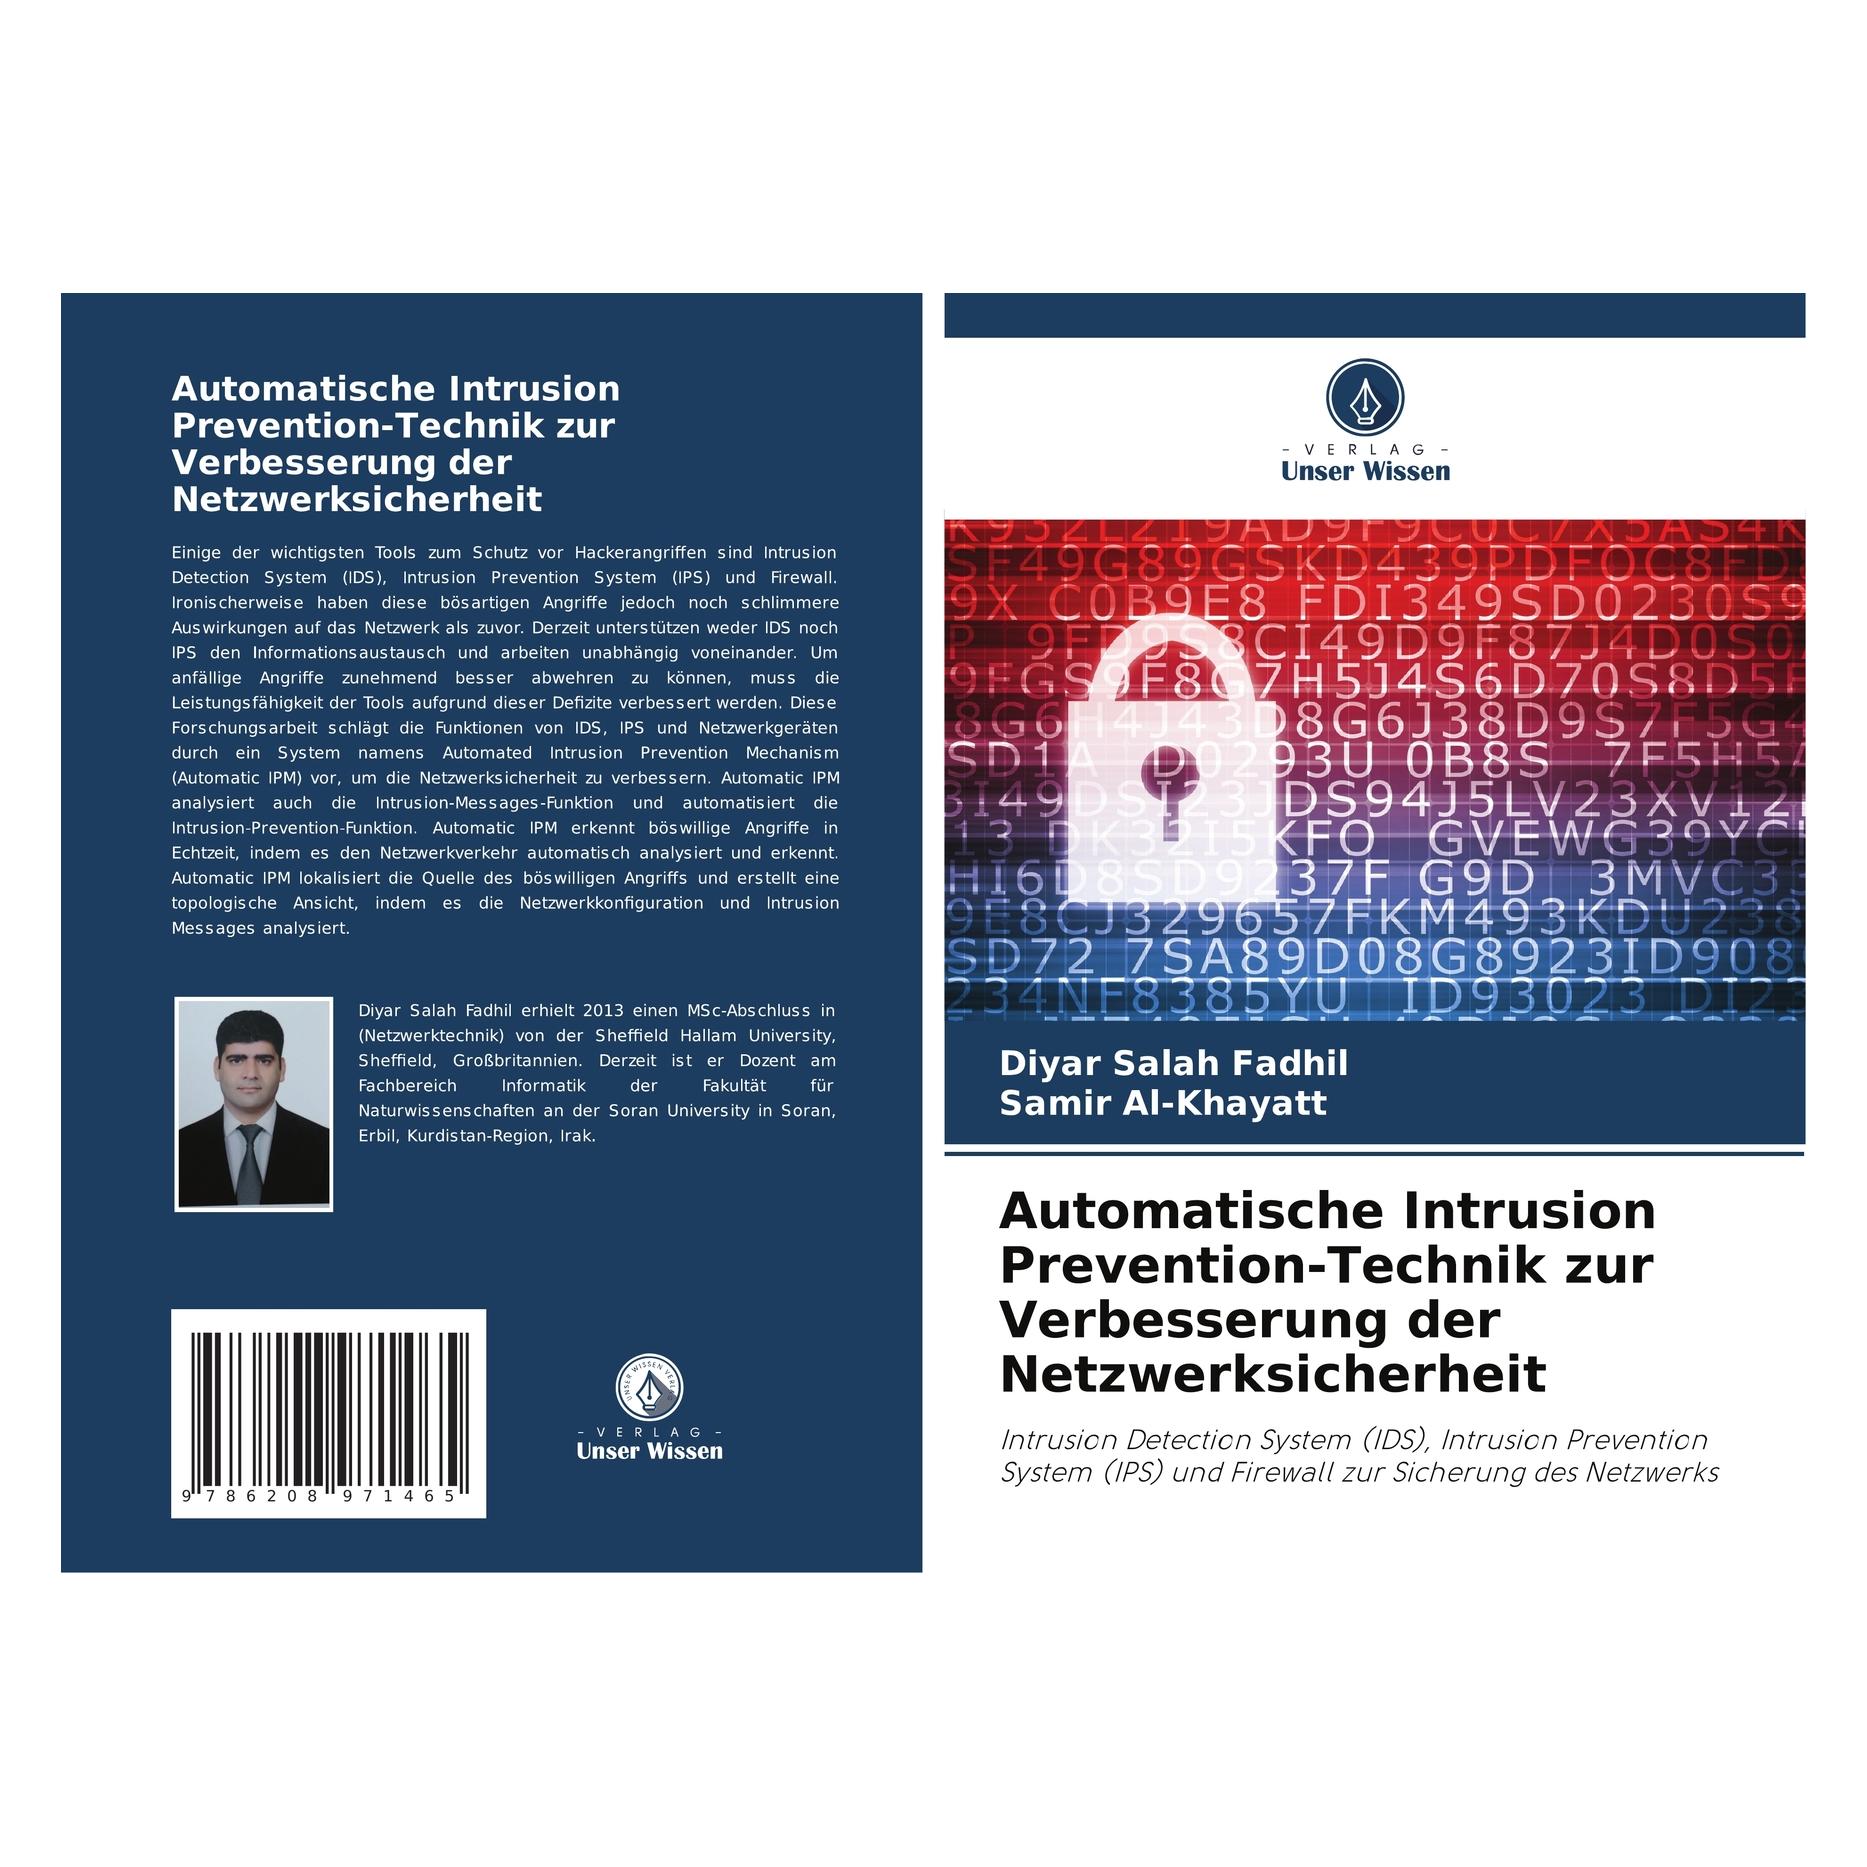
Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)Umbreit Automatische Intrusion Prevention-Technik zur Verbesserung der Netzwerksicherhei (Deutsch, Diyar Salah Fadhil, Samir Al-Khayatt) (63609906)35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Intrusion Prevention Service 1-yr for Firebox M570 (WGM57131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1874,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.